

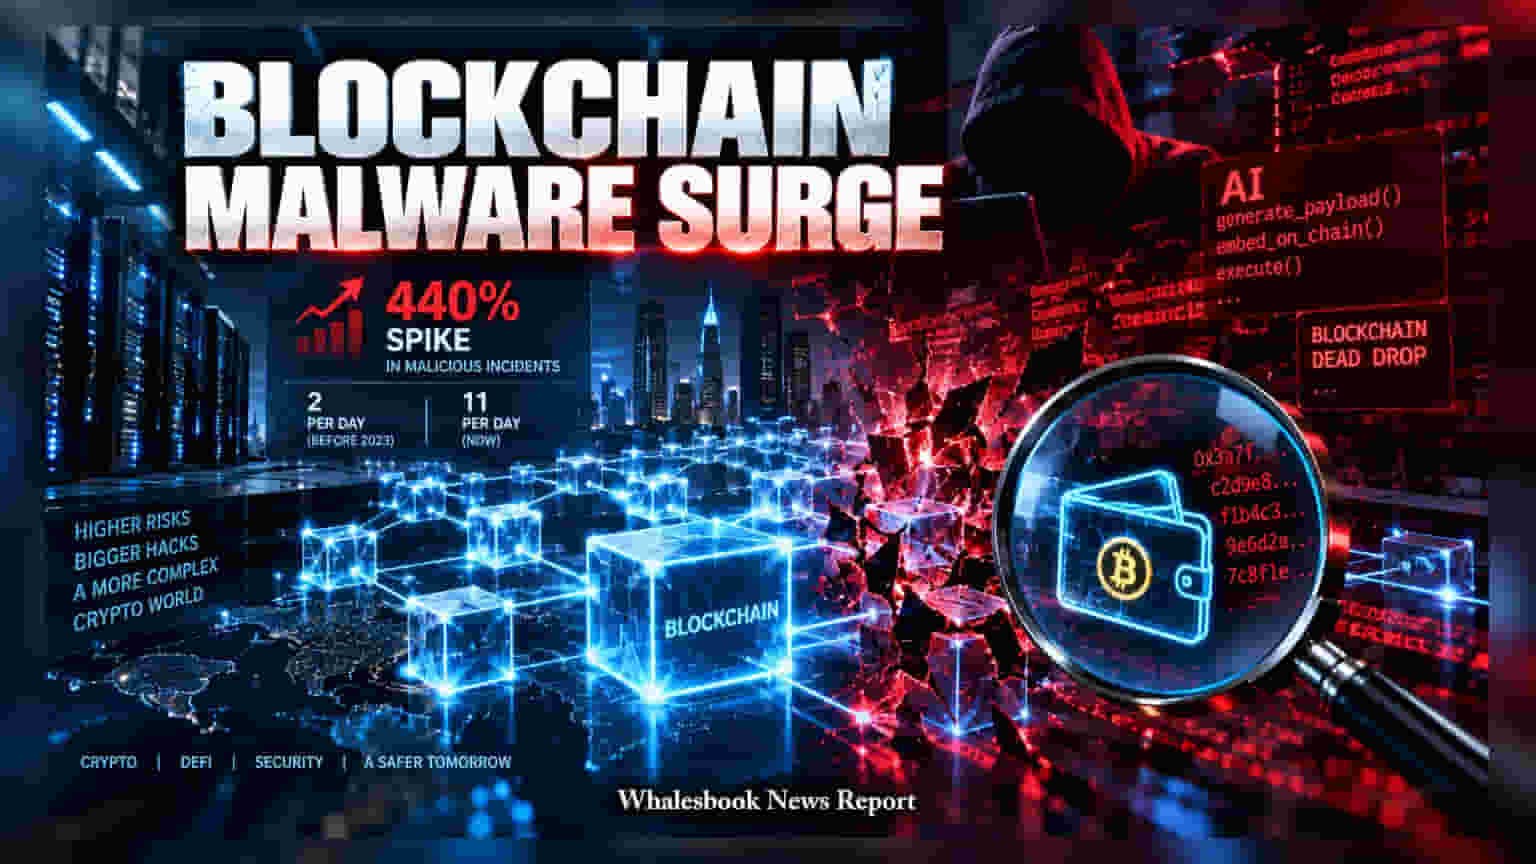
गेल्या एका वर्षात ब्लॉकचेन-आधारित मालवेअर हल्ल्यांमध्ये तब्बल **४४०%** ची मोठी वाढ झाली आहे. ओपन-सोर्स एआय (AI) टूल्सचा वापर करून हॅकर्स आता 'इम्युटेबल लेजर'मध्ये धोकादायक कोड लपवत आहेत, ज्यामुळे DeFi प्लॅटफॉर्म्स आणि क्रिप्टो एक्सचेंजसमोर मोठे सुरक्षा संकट उभे राहिले आहे.
ब्लॉकचेन इन्फ्रास्ट्रक्चरला लक्ष्य करणाऱ्या सायबर हल्ल्यांच्या घटनांमध्ये मोठी वाढ दिसून आली आहे. 'Chainalysis' च्या ताज्या अहवालानुसार, गेल्या वर्षभरात मालवेअरच्या घटनांमध्ये ४४०% चा धक्कादायक उडी मारली गेली आहे. या हल्ल्यांमागे 'ओपन-सोर्स आर्टिफिशियल इंटेलिजन्स' (AI) मॉडेल्सचा गैरवापर असल्याचे समोर आले आहे. सायबर गुन्हेगार आता या एआय टूल्सचा वापर करून 'ब्लॉकचेन डेड ड्रॉप' नावाच्या तंत्राद्वारे थेट लेजरमध्ये कमांड्स एम्बेड करत आहेत.
लेजरमध्ये मालवेअरचा धोका
पारंपारिक मालवेअर एका मध्यवर्ती सर्व्हरवर अवलंबून असतात, मात्र हे नवीन हल्ले थेट 'स्मार्ट कॉन्ट्रॅक्ट्स'मध्ये एम्बेड केले जातात. ब्लॉकचेन डेटा हा 'इम्युटेबल' (बदल न करता येणारा) असल्यामुळे, एकदा का त्यात मालवेअर शिरला की तो काढून टाकणे सायबर सुरक्षा तज्ज्ञांसाठी अशक्यप्राय होऊन बसले आहे. Chainalysis च्या आकडेवारीनुसार, मिड-२०२३ पूर्वी दिवसाला सरासरी २ हल्ले होत होते, ते आता दिवसाला ११ प्रकरणांपर्यंत पोहोचले आहेत.
सरकारी पुरस्कृत हॅकर्सचे मोठे कारस्थान
उत्तर कोरिया आणि इराणशी संबंधित स्टेट-स्पॉन्सर्ड हॅकिंग ग्रुप्स या हालचालींचे मुख्य सूत्रधार आहेत. क्लाउड सेवांवरील कडक देखरेखीपासून वाचण्यासाठी हे हॅकर्स आता विकेंद्रित ब्लॉकचेन लेजरचा वापर करत आहेत. TRM Labs च्या अहवालानुसार, या वर्षाच्या पहिल्या सहामाहीत क्रिप्टो-संबंधित हॅकिंगमध्ये १५०% ची वाढ झाली आहे.
गुंतवणूकदारांसाठी ही धोक्याची घंटा आहे. भविष्यात DeFi प्लॅटफॉर्म्स आणि एक्सचेंजला सुरक्षा ऑडिट आणि मॉनिटरिंगवर मोठा खर्च करावा लागणार आहे, ज्याचा परिणाम बाजारातील स्थिरतेवर होऊ शकतो.