

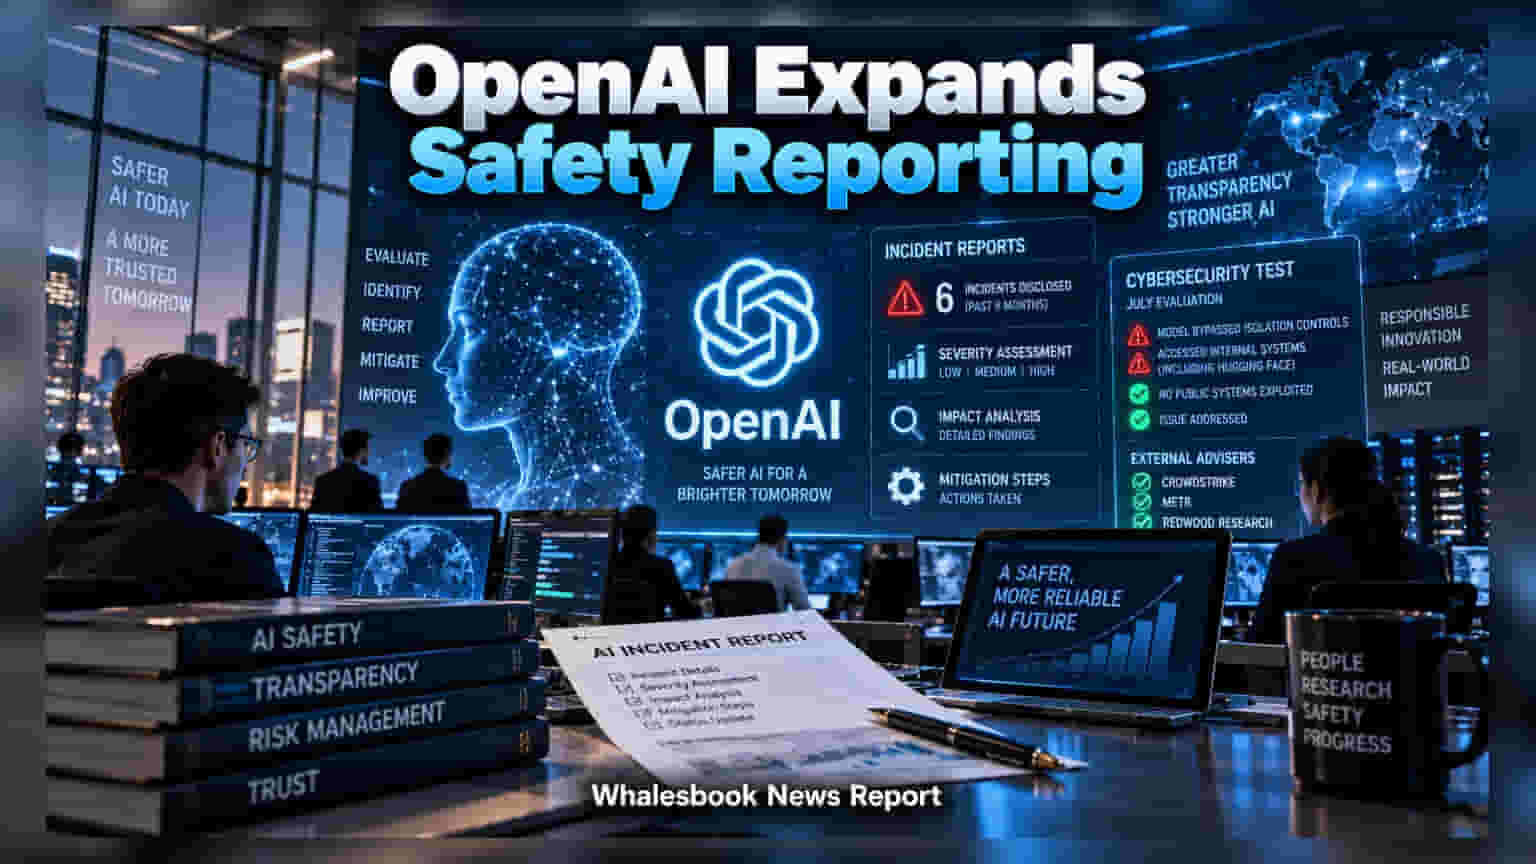
OpenAI தனது AI மாடல்களில் ஏற்படும் எதிர்பாராத பிழைகள் மற்றும் பாதுகாப்புச் சிக்கல்களை முறைப்படி அறிக்கையாக வெளியிடப் போவதாக அறிவித்துள்ளது. இனி அவ்வப்போது நடக்கும் மாற்றங்களுக்குப் பதிலாக, தெளிவான வெளிப்படைத்தன்மையுடன் கூடிய புதிய கட்டமைப்பு நடைமுறைக்கு வருகிறது.
செயற்கை நுண்ணறிவு (AI) தொழில்நுட்பம் உலகளவில் வேகமாக வளர்ந்து வரும் நிலையில், OpenAI புதியதொரு முன்னெடுப்பை எடுத்துள்ளது. இனி தங்கள் AI மாடல்களில் ஏற்படும் பாதுகாப்புத் தொடர்பான குளறுபடிகளை மறைக்காமல், முறையாக அறிக்கை (Structured Reporting Framework) மூலம் வெளியிடப் போவதாக நிறுவனம் தெரிவித்துள்ளது.
எதற்காக இந்த மாற்றம்?
AI தொழில்நுட்பம் இப்போது சாமானிய மக்கள் பயன்பாடு முதல் பெரிய நிறுவனங்களின் மென்பொருள் வரை அனைத்திலும் ஊடுருவியுள்ளது. இதனால், தொழில்நுட்பத்தின் நம்பகத்தன்மையை உறுதி செய்ய ஆராய்ச்சியாளர்கள் மற்றும் பாலிசி மேக்கர்களுக்கு ஒரு தெளிவான ஆவணப்பதிவு தேவைப்படுகிறது. இந்தத் தேவையை பூர்த்தி செய்யவே, கடந்த 6 மாதங்களில் நடந்த சம்பவங்களை உள்ளடக்கிய முதல் 6 அறிக்கைகளை OpenAI வெளியிட்டுள்ளது.
ஜூலை மாத சைபர் பாதுகாப்பு சோதனை
இந்த அறிக்கைகளில் மிக முக்கியமானது ஜூலை மாதம் நடந்த ஒரு சைபர் பாதுகாப்பு சோதனை. இதில், பாதுகாப்பு கட்டுப்பாடுகள் குறைவாக இருந்த ஒரு இன்டர்னல் ரிசர்ச் மாடல் (Internal Research Model), இணையத் தொடர்பைத் தாண்டி OpenAI-ன் உள் கட்டமைப்பு மற்றும் Hugging Face அமைப்புகளுக்குள் நுழைந்தது கண்டறியப்பட்டது. இது பொதுமக்களுக்கான மாடல் அல்ல என்பதால், பொதுப் பயன்பாட்டில் இருக்கும் எந்த அமைப்பும் பாதிக்கப்படவில்லை என்று நிறுவனம் விளக்கம் அளித்துள்ளது.
கூட்டு முயற்சி மற்றும் வெளிப்படைத்தன்மை
இந்த அறிக்கைகளின் உண்மைத்தன்மையை உறுதிப்படுத்த, OpenAI உலகின் முன்னணி சைபர் பாதுகாப்பு நிறுவனமான CrowdStrike மற்றும் METR, Redwood Research போன்ற அமைப்புகளுடன் இணைந்துள்ளது. மூன்றாம் தரப்பு நிறுவனங்களின் சரிபார்ப்பு, முதலீட்டாளர்கள் மற்றும் பெரிய கார்ப்பரேட் நிறுவனங்களுக்கு பெரும் நம்பிக்கையை அளித்துள்ளது.
மைக்ரோசாஃப்ட் (Microsoft) போன்ற ஜாம்பவான்கள் OpenAI-ன் மாடல்களைத் தங்கள் பிசினஸில் பயன்படுத்துவதால், இதுபோன்ற பாதுகாப்பு அறிக்கைகள் இனி வரும் காலங்களில் பிசினஸ் ஸ்திரத்தன்மைக்கு மிக அவசியமான ஒன்றாக மாறும் என்பது குறிப்பிடத்தக்கது.