

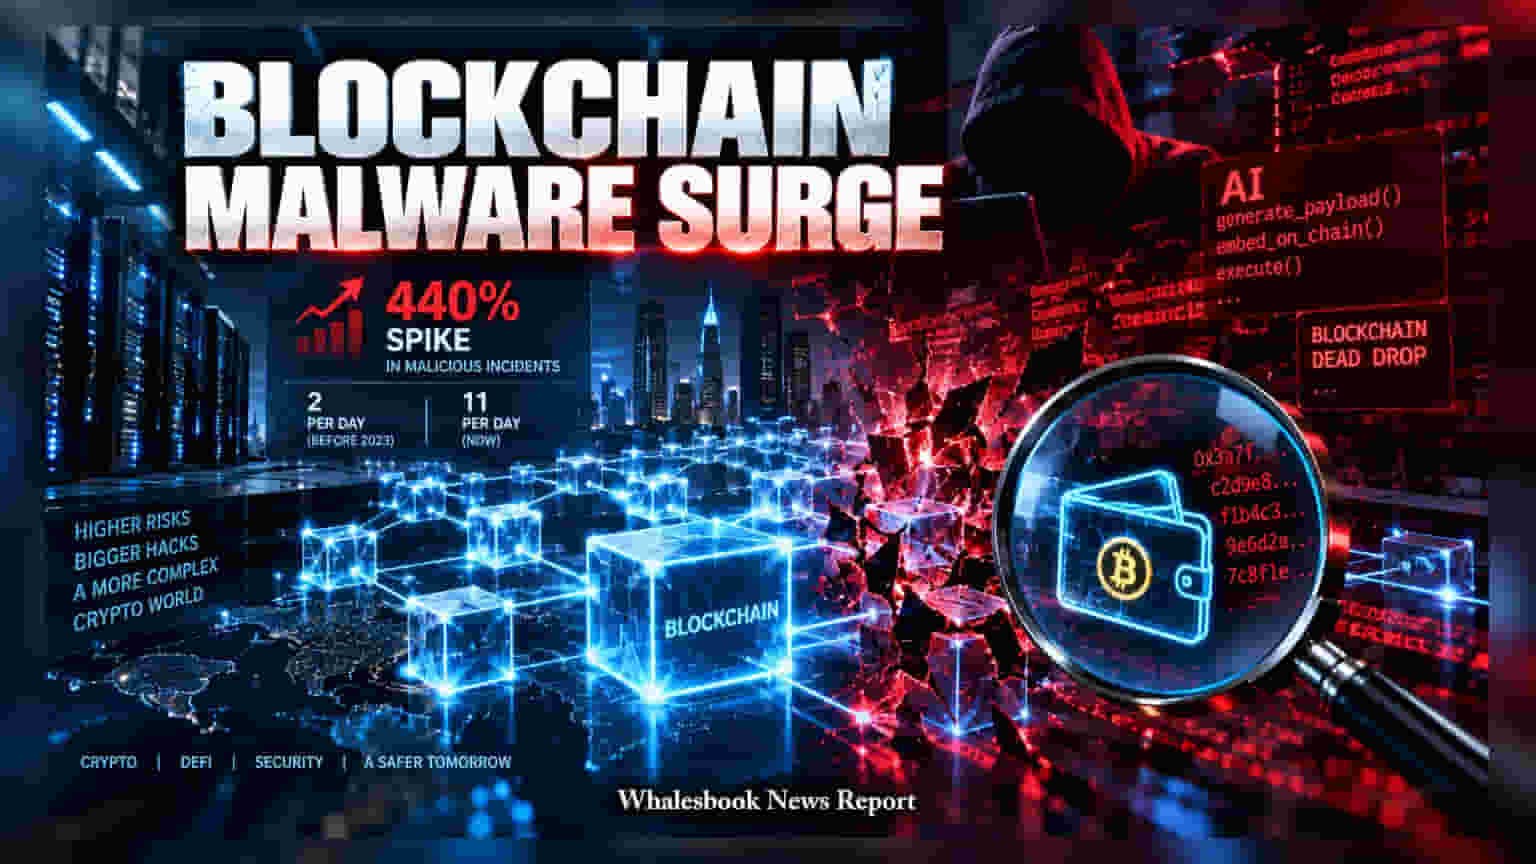
பிளாக்செயின் தொழில்நுட்பத்தில் மால்வேர் தாக்குதல்கள் கடந்த ஓராண்டில் **440%** வரை உயர்ந்துள்ளது. ஓபன்-சோர்ஸ் AI கருவிகளை பயன்படுத்தி, ஹேக்கர்கள் பிளாக்செயின் லெட்ஜர்களில் ரகசியமாகத் தீங்கிழைக்கும் குறியீடுகளைப் புகுத்துவதால், DeFi மற்றும் கிரிப்டோ எக்ஸ்சேஞ்சுகளுக்கு பெரும் ஆபத்து ஏற்பட்டுள்ளது.
ஹேக்கர்களின் புதிய உத்தி
சைபர் குற்றவாளிகள் இப்போது தங்களின் அட்டகாசத்தை பிளாக்செயின் கட்டமைப்பிற்கு மாற்றியுள்ளனர். Chainalysis அறிக்கையின்படி, முன்பெல்லாம் ஒரு நாளைக்கு சராசரியாக 2 தாக்குதல்கள் மட்டுமே நடந்த நிலையில், இப்போது அது 11 ஆக அதிகரித்துள்ளது. இந்த அதிரடி மாற்றத்திற்கு மிக முக்கிய காரணம், எவ்வித கட்டுப்பாடும் இல்லாத ஓபன்-சோர்ஸ் AI மாடல்கள் தான்.
பிளாக்செயின் 'டெட் டிராப்' (Dead Drop)
வழக்கமான மால்வேர்கள் மத்திய சர்வர்கள் மூலம் இயங்கும். ஆனால், ஹேக்கர்கள் இப்போது பிளாக்செயினின் 'Immutable' (மாற்ற முடியாத) தன்மையைப் பயன்படுத்தி, மால்வேர் தகவல்களை நேரடியாக ஸ்மார்ட் கான்ட்ராக்ட்களில் பதிக்கின்றனர். இது பிளாக்செயினில் நிரந்தரமாக தங்கிவிடுவதால், சைபர் பாதுகாப்பு நிபுணர்களால் அவற்றை எளிதில் நீக்க முடிவதில்லை.
ஆபத்தில் இருக்கும் DeFi நிறுவனங்கள்
முக்கியமாக வடகொரியா மற்றும் ஈரான் நாட்டு ஹேக்கர்கள் இத்தகைய உத்திகளைப் பயன்படுத்துவதாகத் தகவல்கள் தெரிவிக்கின்றன. இவர்களுக்கு பிளாக்செயின் ஒரு பாதுகாப்பான புகலிடமாக மாறியுள்ளது, ஏனெனில் இது சென்ட்ரலைஸ்டு கிளவுட் கண்காணிப்பை எளிதாக ஏமாற்ற உதவுகிறது. TRM Labs தரவுகளின்படி, இந்த ஆண்டின் முதல் பாதியில் மட்டும் கிரிப்டோ தொடர்பான ஹேக்கிங் சம்பவங்கள் 150% உயர்ந்துள்ளன.
முதலீட்டாளர்கள் கவனத்திற்கு
பிளாக்செயினின் வெளிப்படைத்தன்மை (Transparency) விசாரணைக்கு உதவியாக இருந்தாலும், DeFi நிறுவனங்கள் இனி பாதுகாப்பு தணிக்கை (Security Audit) மற்றும் கண்காணிப்பு பணிகளுக்காக அதிக முதலீடு செய்ய வேண்டிய கட்டாயத்தில் உள்ளன. இந்தச் சூழல் எதிர்காலத்தில் கிரிப்டோ சந்தையின் செயல்பாட்டுச் செலவுகளை அதிகரிக்கக்கூடும்.