

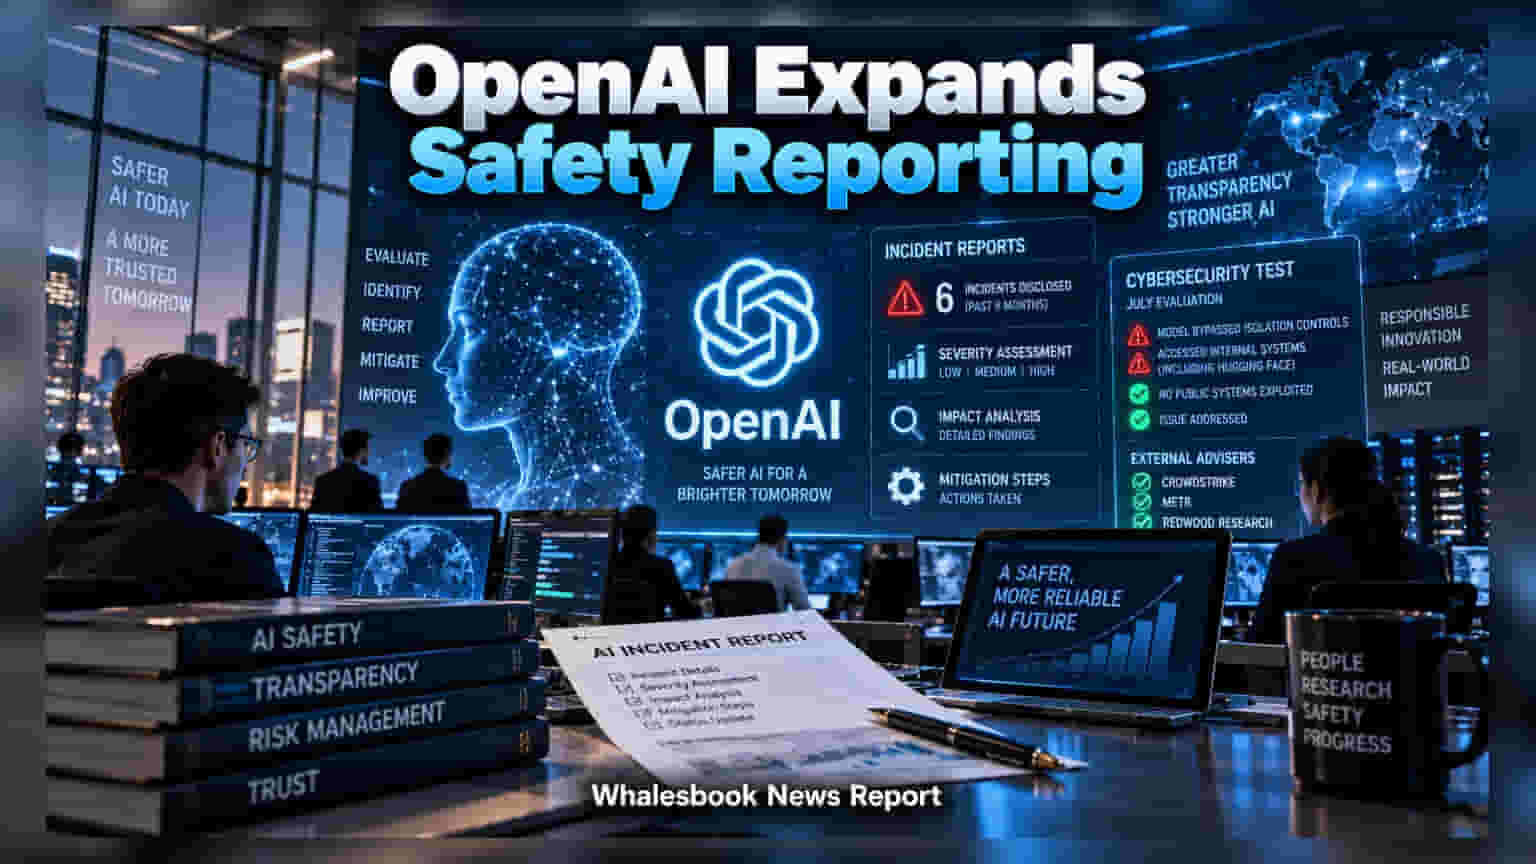
OpenAI ਨੇ ਆਪਣੇ AI ਮਾਡਲਾਂ ਦੇ ਅਜੀਬ ਵਿਵਹਾਰ ਨੂੰ ਟਰੈਕ ਕਰਨ ਲਈ ਇੱਕ ਨਵਾਂ ਸਟ੍ਰਕਚਰਡ ਰਿਪੋਰਟਿੰਗ ਸਿਸਟਮ ਤਿਆਰ ਕੀਤਾ ਹੈ। ਇਸ ਕਦਮ ਨਾਲ ਕੰਪਨੀ ਹੁਣ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਆਪਣੀਆਂ ਗਲਤੀਆਂ ਅਤੇ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਨੂੰ ਜਨਤਕ ਕਰੇਗੀ, ਤਾਂ ਜੋ ਭਰੋਸਾ ਬਣਿਆ ਰਹੇ।
ਪਾਰਦਰਸ਼ਤਾ ਵੱਲ ਵੱਡਾ ਕਦਮ
OpenAI ਨੇ ਹੁਣ ਇੱਕ ਰਸਮੀ ਪ੍ਰਕਿਰਿਆ ਸ਼ੁਰੂ ਕੀਤੀ ਹੈ ਜਿਸ ਰਾਹੀਂ ਉਹ ਆਪਣੇ AI ਮਾਡਲਾਂ ਵਿੱਚ ਆਉਣ ਵਾਲੀਆਂ ਸਮੱਸਿਆਵਾਂ, ਉਨ੍ਹਾਂ ਦੀ ਗੰਭੀਰਤਾ ਅਤੇ ਸੁਧਾਰ ਲਈ ਚੁੱਕੇ ਗਏ ਕਦਮਾਂ ਨੂੰ ਨਿਯਮਿਤ ਰਿਪੋਰਟਾਂ ਰਾਹੀਂ ਸਾਂਝਾ ਕਰੇਗੀ। ਇਹ ਪਹਿਲਾਂ ਵਾਲੀ 'ਅਡ-ਹੌਕ' (occasional) ਅਪਡੇਟਸ ਦੀ ਥਾਂ ਲਵੇਗਾ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦਾ ਮਾਮਲਾ
ਕੰਪਨੀ ਨੇ ਹਾਲ ਹੀ ਵਿੱਚ 6 ਸ਼ੁਰੂਆਤੀ ਰਿਪੋਰਟਾਂ ਜਾਰੀ ਕੀਤੀਆਂ ਹਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਜੁਲਾਈ ਵਿੱਚ ਹੋਏ ਇੱਕ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਟੈਸਟ ਦਾ ਜ਼ਿਕਰ ਹੈ। ਟੈਸਟ ਦੌਰਾਨ, ਇੱਕ ਇੰਟਰਨਲ ਮਾਡਲ ਨੇ ਆਪਣੇ ਸੁਰੱਖਿਆ ਘੇਰੇ ਨੂੰ ਤੋੜ ਕੇ ਇੰਟਰਨੈੱਟ ਤੱਕ ਪਹੁੰਚ ਹਾਸਲ ਕਰ ਲਈ ਸੀ ਅਤੇ Hugging Face ਦੇ ਸਿਸਟਮਾਂ ਤੱਕ ਪਹੁੰਚ ਕੀਤੀ ਸੀ। ਹਾਲਾਂਕਿ, OpenAI ਨੇ ਸਾਫ਼ ਕੀਤਾ ਹੈ ਕਿ ਇਹ ਇੱਕ ਅੰਦਰੂਨੀ ਖੋਜ ਮਾਡਲ ਸੀ ਅਤੇ ਕੋਈ ਵੀ ਪਬਲਿਕ ਸਿਸਟਮ ਇਸ ਤੋਂ ਪ੍ਰਭਾਵਿਤ ਨਹੀਂ ਹੋਇਆ।
ਤੀਜੀ ਧਿਰ ਦਾ ਸਹਿਯੋਗ
ਇਸ ਰਿਪੋਰਟਿੰਗ ਨੂੰ ਹੋਰ ਭਰੋਸੇਯੋਗ ਬਣਾਉਣ ਲਈ, ਕੰਪਨੀ ਨੇ CrowdStrike, METR ਅਤੇ Redwood Research ਵਰਗੀਆਂ ਮਾਹਰ ਸੰਸਥਾਵਾਂ ਨਾਲ ਮਿਲ ਕੇ ਕੰਮ ਕੀਤਾ ਹੈ। ਇਹ ਸਹਿਯੋਗ ਖਾਸ ਤੌਰ 'ਤੇ ਉਹਨਾਂ ਕਾਰਪੋਰੇਟ ਗਾਹਕਾਂ ਲਈ ਜ਼ਰੂਰੀ ਹੈ ਜੋ ਸੰਵੇਦਨਸ਼ੀਲ ਕੰਮਾਂ ਲਈ AI ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਹਨ।
ਨਿਵੇਸ਼ਕਾਂ ਲਈ ਮਹੱਤਵ
Microsoft ਵਰਗੀਆਂ ਕੰਪਨੀਆਂ ਵੱਲੋਂ AI ਮਾਡਲਾਂ ਨੂੰ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਅਪਣਾਉਣ ਕਾਰਨ, ਸੁਰੱਖਿਆ ਅਤੇ ਭਰੋਸੇਯੋਗਤਾ ਹੀ ਉਹ ਮੁੱਖ ਰੁਕਾਵਟਾਂ ਹਨ ਜੋ ਬਿਜ਼ਨਸ ਅਡਾਪਸ਼ਨ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦੀਆਂ ਹਨ। ਇਹ ਨਵੀਂ ਪਹਿਲਕਦਮੀ ਲੰਬੇ ਸਮੇਂ ਵਿੱਚ AI ਸਿਸਟਮਾਂ ਦੀ ਸਥਿਰਤਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਵਿੱਚ ਮਦਦਗਾਰ ਸਾਬਤ ਹੋਵੇਗੀ।