

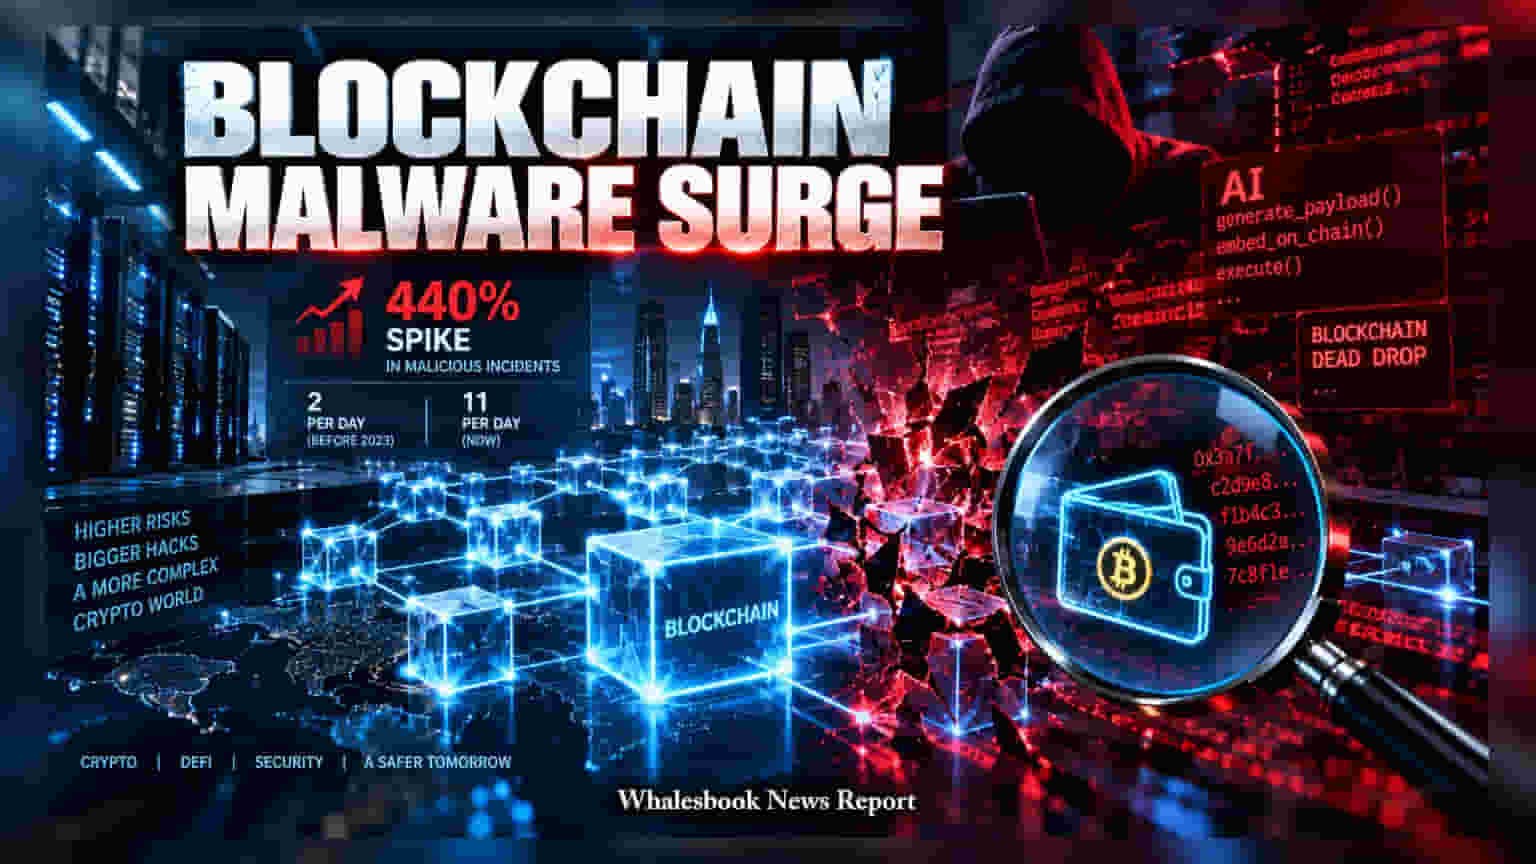
ਬਲਾਕਚੈਨ-ਅਧਾਰਿਤ ਮਾਲਵੇਅਰ ਹਮਲਿਆਂ ਵਿੱਚ ਪਿਛਲੇ ਇੱਕ ਸਾਲ ਦੌਰਾਨ **440%** ਦਾ ਹੈਰਾਨ ਕਰਨ ਵਾਲਾ ਵਾਧਾ ਦੇਖਿਆ ਗਿਆ ਹੈ। ਹੈਕਰ ਹੁਣ ਓਪਨ-ਸੋਰਸ AI ਟੂਲਸ ਦੀ ਮਦਦ ਨਾਲ ਬਲਾਕਚੈਨ ਦੇ ਅਟੱਲ (immutable) ਲੇਜ਼ਰਾਂ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਲੁਕਾ ਰਹੇ ਹਨ, ਜੋ DeFi ਪਲੇਟਫਾਰਮਾਂ ਅਤੇ ਕ੍ਰਿਪਟੋ ਐਕਸਚੇਂਜਾਂ ਲਈ ਵੱਡਾ ਸੁਰੱਖਿਆ ਜੋਖਮ ਬਣ ਗਿਆ ਹੈ।
ਕਿਵੇਂ ਕੰਮ ਕਰ ਰਹੇ ਹਨ ਇਹ ਹਮਲਾਵਰ?
Chainalysis ਦੀ ਤਾਜ਼ਾ ਰਿਪੋਰਟ ਮੁਤਾਬਕ, ਸਾਈਬਰ ਅਪਰਾਧੀ ਹੁਣ ਓਪਨ-ਸੋਰਸ AI ਮਾਡਲਾਂ ਦਾ ਇਸਤੇਮਾਲ ਕਰਕੇ ਬਲਾਕਚੈਨ ਲੇਜ਼ਰਾਂ ਵਿੱਚ 'ਬਲਾਕਚੈਨ ਡੈੱਡ ਡ੍ਰੌਪ' (Blockchain Dead Drop) ਤਕਨੀਕ ਰਾਹੀਂ ਕਮਾਂਡ ਅਤੇ ਕੰਟਰੋਲ ਇੰਸਟ੍ਰਕਸ਼ਨਾਂ ਪਾ ਰਹੇ ਹਨ। ਪੁਰਾਣੇ ਸਮੇਂ ਦੇ ਮਾਲਵੇਅਰ ਦੇ ਉਲਟ, ਜੋ ਸੈਂਟਰਲ ਸਰਵਰਾਂ 'ਤੇ ਨਿਰਭਰ ਹੁੰਦੇ ਸਨ, ਇਹ ਨਵੇਂ ਖਤਰੇ ਸਿੱਧੇ ਸਮਾਰਟ ਕੰਟਰੈਕਟਸ ਅਤੇ ਆਨ-ਚੇਨ ਟ੍ਰਾਂਜੈਕਸ਼ਨਾਂ ਵਿੱਚ ਕੋਡ ਕੀਤੇ ਜਾਂਦੇ ਹਨ। ਕਿਉਂਕਿ ਬਲਾਕਚੈਨ ਡਾਟਾ ਨੂੰ ਮਿਟਾਇਆ ਨਹੀਂ ਜਾ ਸਕਦਾ, ਇਸ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਲਈ ਇਹਨਾਂ ਨੂੰ ਹਟਾਉਣਾ ਲਗਭਗ ਅਸੰਭਵ ਹੋ ਗਿਆ ਹੈ।
ਹਮਲਿਆਂ ਦੀ ਫ੍ਰੀਕੁਐਂਸੀ ਅਤੇ ਗੰਭੀਰਤਾ
AI ਮਾਡਲਾਂ ਦੇ ਆਮ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਰੋਜ਼ਾਨਾ ਔਸਤਨ 2 ਹਮਲੇ ਹੁੰਦੇ ਸਨ, ਪਰ ਹੁਣ ਇਹ ਗਿਣਤੀ ਵਧ ਕੇ 11 ਹਮਲੇ ਪ੍ਰਤੀ ਦਿਨ ਤੱਕ ਪਹੁੰਚ ਗਈ ਹੈ। ਉੱਤਰੀ ਕੋਰੀਆ ਅਤੇ ਈਰਾਨ ਨਾਲ ਜੁੜੇ ਸਰਕਾਰੀ ਪ੍ਰਾਯੋਜਿਤ ਹੈਕਰ ਗਰੁੱਪ ਇਸ ਤਕਨੀਕ ਦਾ ਫਾਇਦਾ ਉਠਾ ਰਹੇ ਹਨ ਤਾਂ ਜੋ ਉਹ ਕਲਾਉਡ ਸੇਵਾਵਾਂ ਦੀ ਸਖ਼ਤ ਨਿਗਰਾਨੀ ਨੂੰ ਚਕਮਾ ਦੇ ਸਕਣ।
ਨਿਵੇਸ਼ਕਾਂ ਲਈ ਚੇਤਾਵਨੀ
TRM Labs ਦੇ ਅਨੁਸਾਰ, ਸਾਲ ਦੀ ਪਹਿਲੀ ਛਿਮਾਹੀ ਵਿੱਚ ਹੀ ਕ੍ਰਿਪਟੋ-ਸਬੰਧਤ ਹੈਕਿੰਗ ਵਿੱਚ 150% ਦਾ ਵਾਧਾ ਹੋਇਆ ਹੈ। DeFi ਪਲੇਟਫਾਰਮਾਂ ਅਤੇ ਐਕਸਚੇਂਜਾਂ ਨੂੰ ਹੁਣ ਆਪਣੀ ਸੁਰੱਖਿਆ ਆਡਿਟ ਅਤੇ ਕੰਪਲਾਇੰਸ ਉੱਤੇ ਹੋਰ ਜ਼ਿਆਦਾ ਖਰਚਾ ਕਰਨਾ ਪਵੇਗਾ। ਹਾਲਾਂਕਿ, ਬਲਾਕਚੈਨ ਦੀ ਪਾਰਦਰਸ਼ਤਾ ਜਾਂਚਕਰਤਾਵਾਂ ਲਈ ਇੱਕ ਫਾਇਦਾ ਵੀ ਹੈ, ਕਿਉਂਕਿ ਹਰ ਟ੍ਰਾਂਜੈਕਸ਼ਨ ਜਨਤਕ ਹੋਣ ਕਾਰਨ ਇਹਨਾਂ ਹਮਲਾਵਰਾਂ ਦੇ ਨੈੱਟਵਰਕ ਨੂੰ ਟਰੇਸ ਕਰਨਾ ਮੁਮਕਿਨ ਹੈ।