

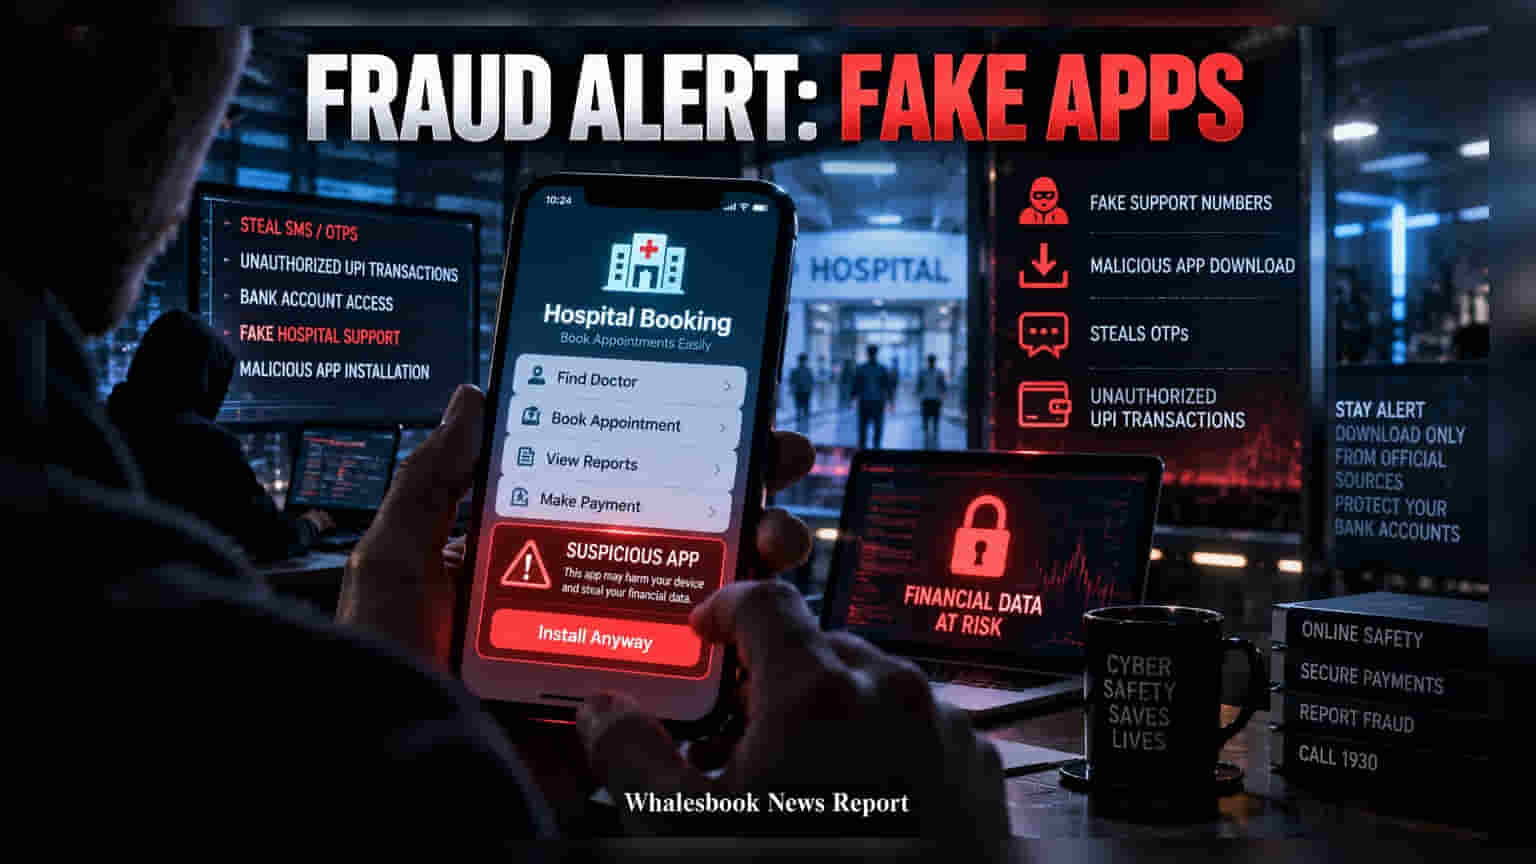
Kerala Police ਨੇ ਇੱਕ ਜ਼ਰੂਰੀ ਚਿਤਾਵਨੀ ਜਾਰੀ ਕੀਤੀ ਹੈ ਕਿ ਕੁਝ ਫਰਜ਼ੀ ਮੋਬਾਈਲ ਐਪਸ ਹਸਪਤਾਲ ਬੁਕਿੰਗ ਦੇ ਬਹਾਨੇ ਲੋਕਾਂ ਦੇ ਬੈਂਕ ਖਾਤੇ ਖਾਲੀ ਕਰ ਰਹੇ ਹਨ। ਇਹ ਹੈਕਰਸ Google ਸਰਚ ਦੇ ਨਤੀਜਿਆਂ ਨਾਲ ਛੇੜਛਾੜ ਕਰਕੇ ਯੂਜ਼ਰਸ ਨੂੰ OTP ਚੋਰੀ ਕਰਨ ਵਾਲਾ ਮਾਲਵੇਅਰ ਇੰਸਟਾਲ ਕਰਨ ਲਈ ਮਜਬੂਰ ਕਰ ਰਹੇ ਹਨ।
Kerala Police ਨੇ ਸਾਈਬਰ ਅਪਰਾਧਾਂ ਦੇ ਵਧਦੇ ਮਾਮਲਿਆਂ ਨੂੰ ਦੇਖਦੇ ਹੋਏ ਜਨਤਾ ਲਈ ਅਲਰਟ ਜਾਰੀ ਕੀਤਾ ਹੈ। ਧੋਖੇਬਾਜ਼ ਹਸਪਤਾਲਾਂ ਦੀ ਅਪਾਇੰਟਮੈਂਟ ਬੁੱਕ ਕਰਨ ਦੇ ਨਾਂ 'ਤੇ ਫਰਜ਼ੀ ਐਪਸ ਦਾ ਸਹਾਰਾ ਲੈ ਰਹੇ ਹਨ, ਜਿਸ ਨਾਲ ਲੋਕਾਂ ਨੂੰ ਭਾਰੀ ਵਿੱਤੀ ਨੁਕਸਾਨ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈ ਰਿਹਾ ਹੈ।
ਸਕੈਮ ਦਾ ਤਰੀਕਾ (Modus Operandi)
ਇਹ ਧੋਖਾਧੜੀ Google ਸਰਚ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦੀ ਹੈ। ਹੈਕਰਸ ਕਈ ਹਸਪਤਾਲਾਂ ਦੇ ਨਾਮ 'ਤੇ ਜਾਅਲੀ ਕਸਟਮਰ ਕੇਅਰ ਨੰਬਰ ਅਪਲੋਡ ਕਰ ਦਿੰਦੇ ਹਨ। ਜਦੋਂ ਕੋਈ ਵਿਅਕਤੀ ਇਸ ਨੰਬਰ 'ਤੇ ਕਾਲ ਕਰਦਾ ਹੈ, ਤਾਂ ਸਾਹਮਣੇ ਵਾਲਾ ਵਿਅਕਤੀ ਹਸਪਤਾਲ ਦਾ ਸਟਾਫ ਬਣ ਕੇ WhatsApp ਰਾਹੀਂ ਇੱਕ ਐਪ ਦਾ ਲਿੰਕ ਭੇਜਦਾ ਹੈ।
ਕਿਵੇਂ ਚੋਰੀ ਹੁੰਦੇ ਹਨ ਪੈਸੇ?
ਇੱਕ ਵਾਰ ਐਪ ਇੰਸਟਾਲ ਹੋਣ ਤੋਂ ਬਾਅਦ, ਇਹ ਮਾਲਵੇਅਰ ਤੁਹਾਡੇ ਫੋਨ ਦੇ SMS ਤੱਕ ਪਹੁੰਚ ਹਾਸਲ ਕਰ ਲੈਂਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਇਹ OTP ਚੋਰੀ ਕਰ ਲੈਂਦਾ ਹੈ। ਖਾਸ ਤੌਰ 'ਤੇ UPI Lite ਵਰਗੀਆਂ ਸੇਵਾਵਾਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਇਆ ਜਾ ਰਿਹਾ ਹੈ, ਕਿਉਂਕਿ ਇਨ੍ਹਾਂ ਵਿੱਚ ਛੋਟੇ ਟ੍ਰਾਂਜੈਕਸ਼ਨ ਹੋਣ ਕਾਰਨ ਅਕਸਰ ਕੋਈ ਸੁਰੱਖਿਆ ਚੇਤਾਵਨੀ ਨਹੀਂ ਮਿਲਦੀ। ਇਸ ਨਾਲ ਹੈਕਰਸ ਬਿਨਾਂ ਕਿਸੇ ਰੁਕਾਵਟ ਦੇ ਖਾਤਿਆਂ 'ਚੋਂ ਪੈਸੇ ਕਢਵਾ ਰਹੇ ਹਨ।
ਬਚਾਅ ਦੇ ਉਪਾਅ:
- ਕਿਸੇ ਵੀ ਅਣਜਾਣ ਲਿੰਕ ਤੋਂ ਐਪ ਡਾਊਨਲੋਡ ਨਾ ਕਰੋ, ਸਿਰਫ਼ Google Play Store ਦੀ ਵਰਤੋਂ ਕਰੋ।
- ਐਪਸ ਨੂੰ ਲੋੜ ਤੋਂ ਵੱਧ ਇਜਾਜ਼ਤਾਂ (SMS, Contacts, Notifications) ਨਾ ਦਿਓ।
- ਜੇਕਰ ਤੁਹਾਨੂੰ ਸ਼ੱਕ ਹੈ ਕਿ ਤੁਹਾਡਾ ਫੋਨ ਹੈਕ ਹੋ ਗਿਆ ਹੈ, ਤਾਂ ਤੁਰੰਤ ਇੰਟਰਨੈੱਟ ਬੰਦ ਕਰੋ, ਆਪਣੇ ਬੈਂਕ ਨੂੰ ਕਾਲ ਕਰਕੇ ਖਾਤਾ ਫ੍ਰੀਜ਼ ਕਰਵਾਓ ਅਤੇ 1930 ਨੰਬਰ 'ਤੇ ਸਾਈਬਰ ਕ੍ਰਾਈਮ ਦੀ ਰਿਪੋਰਟ ਦਰਜ ਕਰਵਾਓ।