

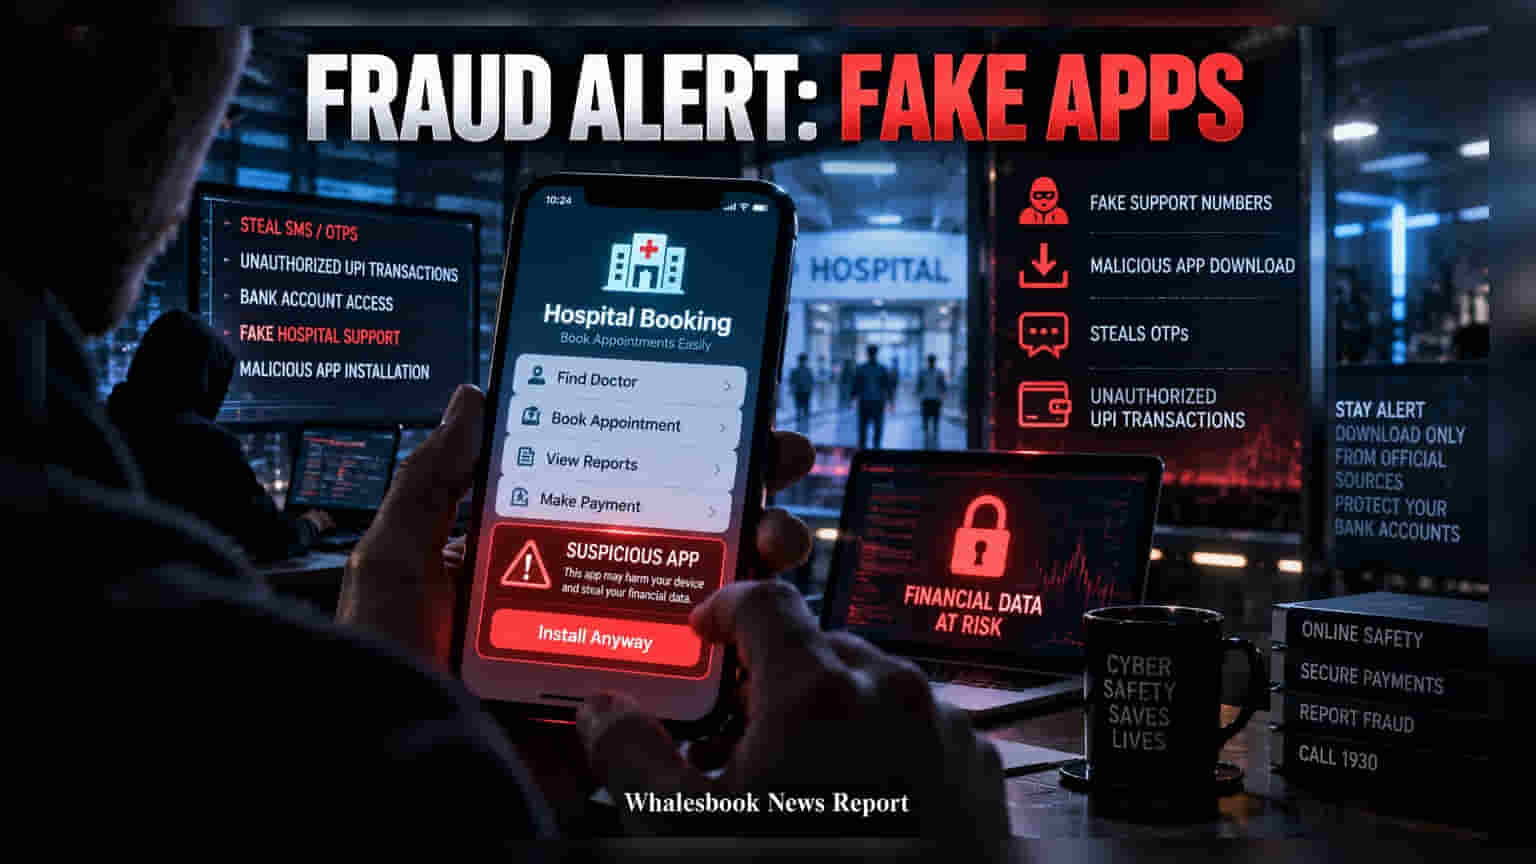
केरळ पोलिसांनी हॉस्पिटल बुकिंग ॲप्सच्या नावाखाली चालणाऱ्या एका मोठ्या सायबर फसवणुकीबाबत अलर्ट जारी केला आहे. गुगल सर्चचा वापर करून स्कॅमर्स युजर्सच्या फोनमध्ये मालवेअर इन्स्टॉल करत आहेत, ज्यामुळे तुमची UPI खाती धोक्यात आली आहेत.
फसवणूक कशी केली जाते?
सायबर गुन्हेगार गुगल सर्च रिझल्टमध्ये फेरफार करून हॉस्पिटलच्या नावावर बोगस कस्टमर केअर नंबर प्रसिद्ध करत आहेत. जेव्हा तुम्ही या नंबरवर फोन करता, तेव्हा समोरची व्यक्ती हॉस्पिटलचे कर्मचारी असल्याचे भासवून तुम्हाला व्हॉट्सॲपवर एक 'लिंक' पाठवते. ही लिंक उघडल्यास तुमच्या फोनमध्ये एक संशयास्पद फाईल किंवा ॲप इन्स्टॉल होते.
डेटा आणि पैशांची चोरी कशी होते?
एकदा का हे ॲप इन्स्टॉल झाले की, ते तुमच्या फोनचे नियंत्रण मिळवते. विशेषतः हे ॲप तुमचे SMS वाचू शकते, ज्यातून हे स्कॅमर्स तुमच्या बँक व्यवहारांचे OTP चोरतात. स्कॅमर्स प्रामुख्याने UPI Lite चा वापर करत आहेत, कारण यातील लहान व्यवहारांसाठी अनेकदा टू-फॅक्टर ऑथेंटिकेशनची गरज पडत नाही, ज्यामुळे तुमच्या खात्यातून पैसे गायब होतात आणि तुम्हाला याची भनकही लागत नाही.
सुरक्षा उपाय आणि काय करावे?
कोणतेही मेडिकल ॲप केवळ अधिकृत Google Play Store वरूनच डाऊनलोड करा. अनोळखी व्यक्तीने पाठवलेली लिंक उघडू नका. जर तुमच्या फोनमध्ये असे काही संशयास्पद इन्स्टॉल झाले असेल, तर:
- तातडीने इंटरनेट बंद करा.
- तुमच्या बँकेला कळवून खाते Freeze करा.
- सायबर क्राईमच्या मदतीसाठी 1930 या नंबरवर कॉल करून तक्रार नोंदवा.