

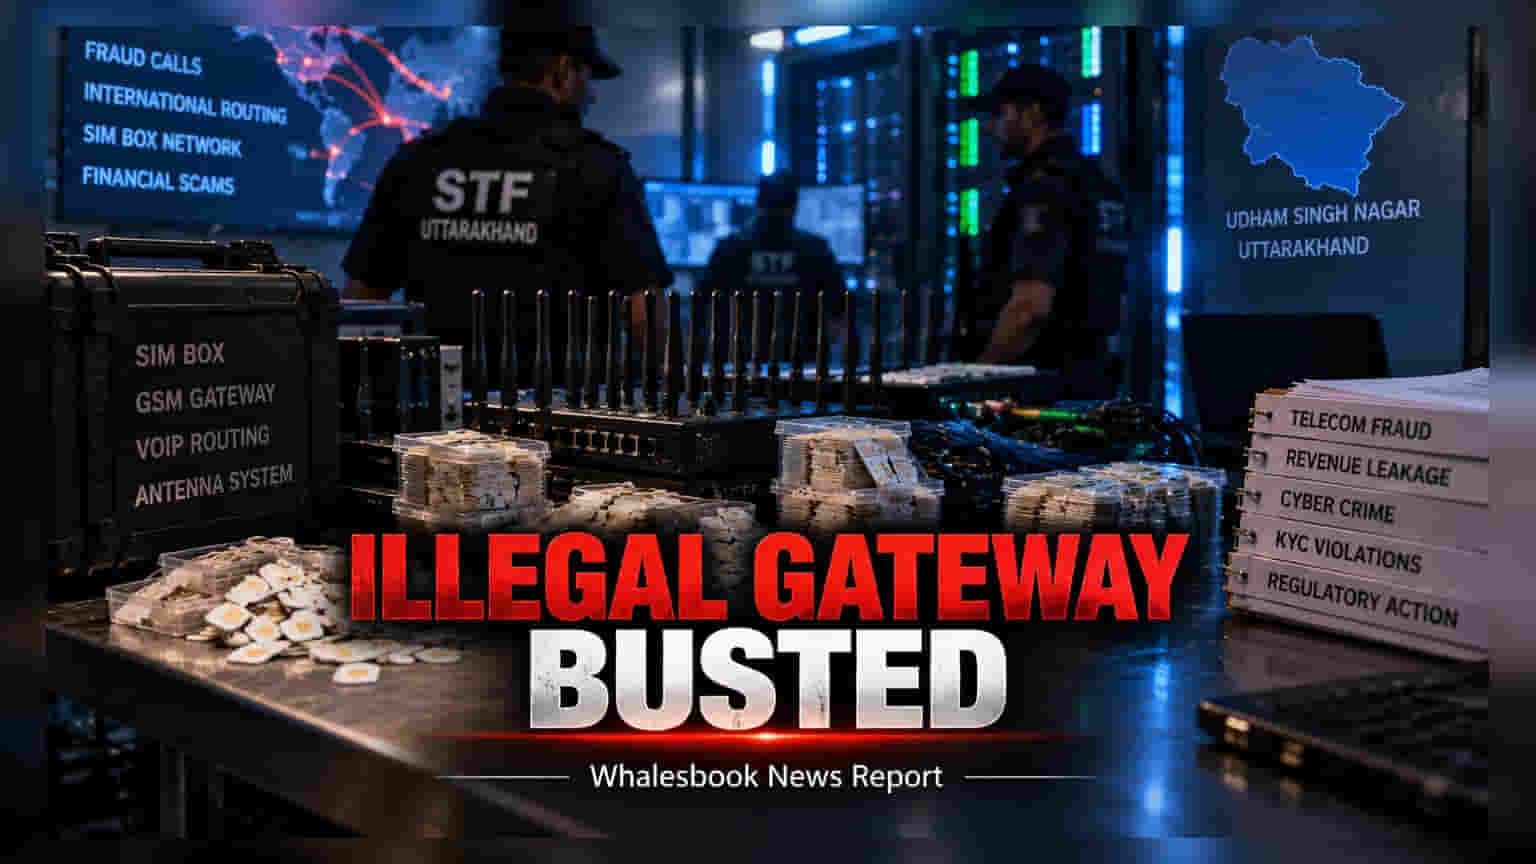
Uttarakhand की STF ने ऊधम सिंह नगर में चल रहे एक अवैध टेलीकॉम गेटवे का पर्दाफाश किया है। यहां **114** सिम कार्ड का इस्तेमाल अंतरराष्ट्रीय कॉल्स को लोकल दिखाकर टेलीकॉम कंपनियों को चूना लगाया जा रहा था।
क्या है पूरा मामला?
उत्तराखंड स्पेशल टास्क फोर्स (STF) ने एक 24 वर्षीय संदिग्ध को गिरफ्तार किया है। छापेमारी के दौरान टीम ने 114 सिम कार्ड्स, सिम बॉक्स और एंटीना उपकरण बरामद किए हैं। इस सेटअप का इस्तेमाल इंटरनेशनल VoIP कॉल्स को लोकल इंडियन कॉल्स में बदलकर रूट करने के लिए किया जा रहा था। यह तरीका डिजिटल धोखाधड़ी और वित्तीय घोटालों के लिए अक्सर इस्तेमाल होता है।
टेलीकॉम रेवेन्यू पर असर
टेलीकॉम इन्वेस्टर्स के लिए यह सिर्फ सिक्योरिटी का मसला नहीं है। जब इंटरनेशनल कॉल्स को अवैध गेटवे से निकाला जाता है, तो टेलीकॉम ऑपरेटर्स को मिलने वाला 'इंटरनेशनल टर्मिनेशन चार्ज' का नुकसान होता है। इसे 'बाइपास फ्रॉड' कहा जाता है। छोटे स्तर पर दिखने वाले ये रैकेट देश भर में फैलकर टेलीकॉम कंपनियों के रेवेन्यू और नेटवर्क हेल्थ को बड़ा नुकसान पहुंचाते हैं।
रेगुलेटरी और कंप्लायंस का दबाव
Department of Telecommunications (DoT) इस फ्रॉड को रोकने के लिए ASTR जैसे AI और फेशियल रिकग्निशन टूल का इस्तेमाल कर रही है। Bharti Airtel जैसी दिग्गज कंपनियों पर भी अब स्ट्रिक्ट KYC नॉर्म्स को लेकर भारी रेगुलेटरी दबाव है। कंपनियों के लिए चुनौती यह है कि कैसे फर्जी दस्तावेजों के आधार पर जारी सिम कार्ड्स को सिस्टम से बाहर रखा जाए।
भविष्य के रिस्क
अगर फर्जी आईडी और वेरिफिकेशन में खामियां बनी रहीं, तो भविष्य में कंपनियों को रेगुलेटर की तरफ से कड़ी जांच (Audit) और पेनल्टी का सामना करना पड़ सकता है। निवेशकों को यह नजर रखनी चाहिए कि टेलीकॉम कंपनियां धोखाधड़ी रोकने के लिए अपनी AI टेक्नोलॉजी को कितना बेहतर बना पाती हैं, क्योंकि यही कंपनी की लॉन्ग-टर्म प्रॉफिटेबिलिटी तय करेगा।