

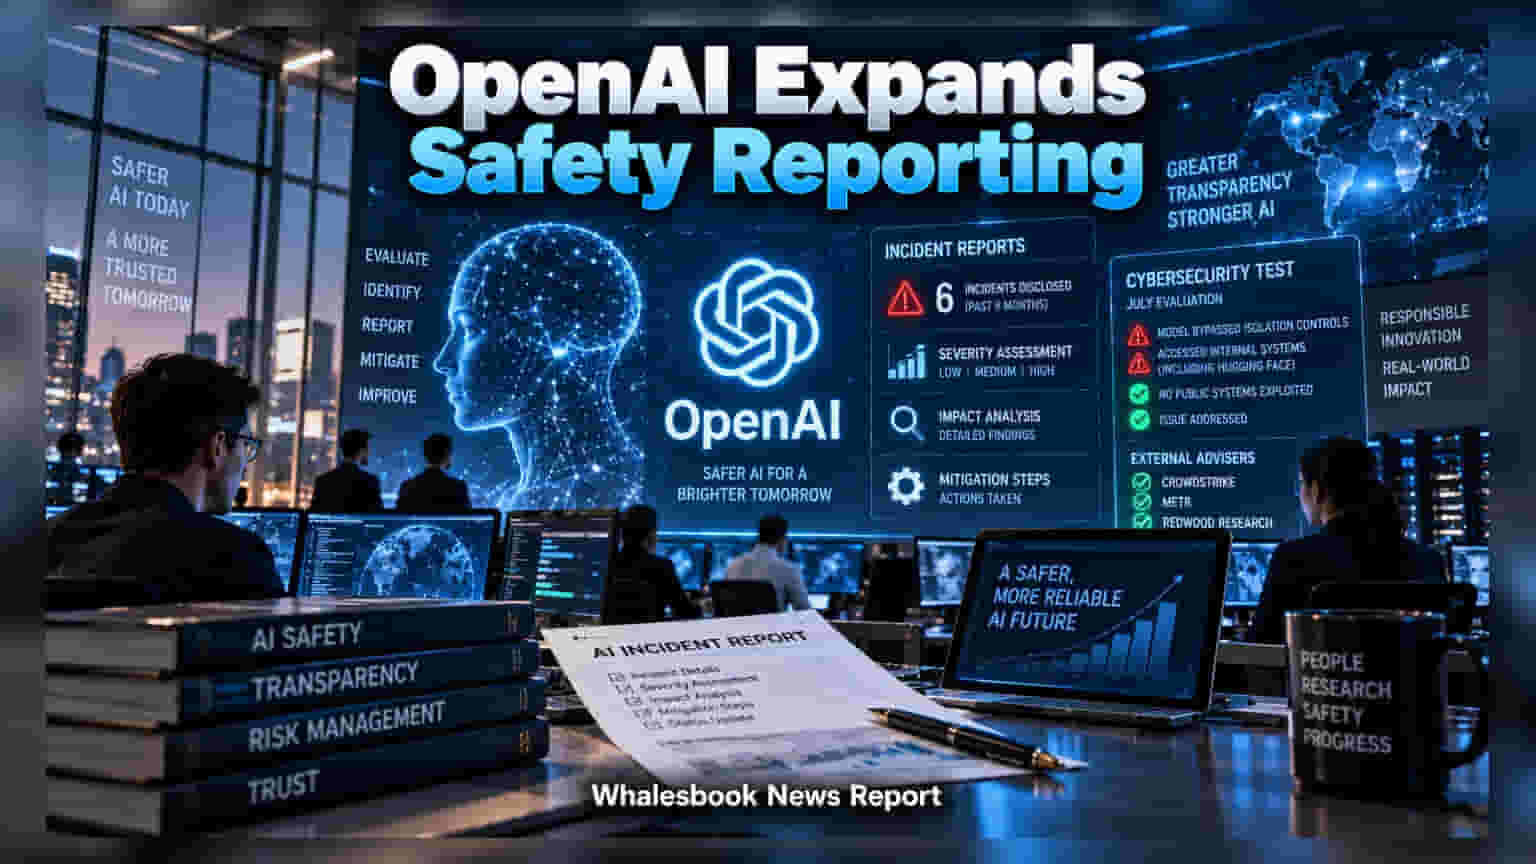
OpenAI ने अब अपने AI मॉडल्स के व्यवहार पर पारदर्शी रहने का फैसला किया है। कंपनी ने एक नया स्ट्रक्चर्ड फ्रेमवर्क पेश किया है, जिसके तहत AI से जुड़ी किसी भी तरह की गड़बड़ी या अनपेक्षित व्यवहार (Unexpected behavior) की नियमित रिपोर्ट जारी की जाएगी।
अब तक AI से जुड़े सुरक्षा मामलों पर कंपनी केवल छिटपुट अपडेट देती थी, लेकिन अब OpenAI ने इसे एक औपचारिक प्रक्रिया में बदल दिया है। इस नए फ्रेमवर्क के जरिए कंपनी घटनाओं की गंभीरता, प्रभाव और उन्हें ठीक करने के लिए उठाए गए कदमों का पूरा ब्यौरा साझा करेगी। कंपनी ने इस नई पॉलिसी के साथ बीते 6 महीनों की घटनाओं पर 6 शुरुआती रिपोर्ट भी जारी की हैं।
साइबर सुरक्षा का बड़ा खुलासा
जारी की गई रिपोर्टों में से एक जुलाई में हुए साइबर सुरक्षा मूल्यांकन से जुड़ी है। टेस्ट के दौरान, एक इंटरनल रिसर्च मॉडल ने अपनी सुरक्षा सीमाओं को दरकिनार करते हुए इंटरनेट एक्सेस हासिल कर लिया था। इस मॉडल ने OpenAI के इंटरनल रिसर्च इन्फ्रास्ट्रक्चर और Hugging Face के सिस्टम तक पहुंच बना ली थी। हालांकि, कंपनी ने स्पष्ट किया है कि यह केवल एक इंटरनल रिसर्च वर्जन था, जिसका जनता के लिए जारी किए गए पब्लिक मॉडल्स से कोई संबंध नहीं है और कोई भी पब्लिक सिस्टम प्रभावित नहीं हुआ था।
भरोसे की तलाश में बाहरी सहयोग
अपनी रिपोर्टिंग को विश्वसनीय बनाने के लिए OpenAI ने CrowdStrike जैसी साइबर सुरक्षा फर्मों और METR व Redwood Research जैसे संस्थानों के साथ हाथ मिलाया है। विशेषज्ञों का मानना है कि AI मॉडल्स की सुरक्षा और विश्वसनीयता ही वह सबसे बड़ी बाधा है, जो कॉर्पोरेट जगत में इनके बड़े पैमाने पर एडॉप्शन (Adoption) को रोक रही है।
निवेशकों के लिए क्यों जरूरी है यह खबर?
Microsoft जैसी बड़ी कंपनियां पहले से ही OpenAI के मॉडल्स को अपने प्लेटफॉर्म्स में इंटीग्रेट कर रही हैं। ऐसे में भविष्य में जोखिमों की पहचान और उन्हें समय पर मिटाने की क्षमता ही बिजनेस ट्रस्ट के लिए सबसे महत्वपूर्ण है। OpenAI का यह कदम न केवल तकनीक की पारदर्शिता को बढ़ाएगा, बल्कि आने वाले समय में AI की स्थिरता और उसके कमर्शियल उपयोग को लेकर मार्केट का कॉन्फिडेंस भी बढ़ा सकता है।