

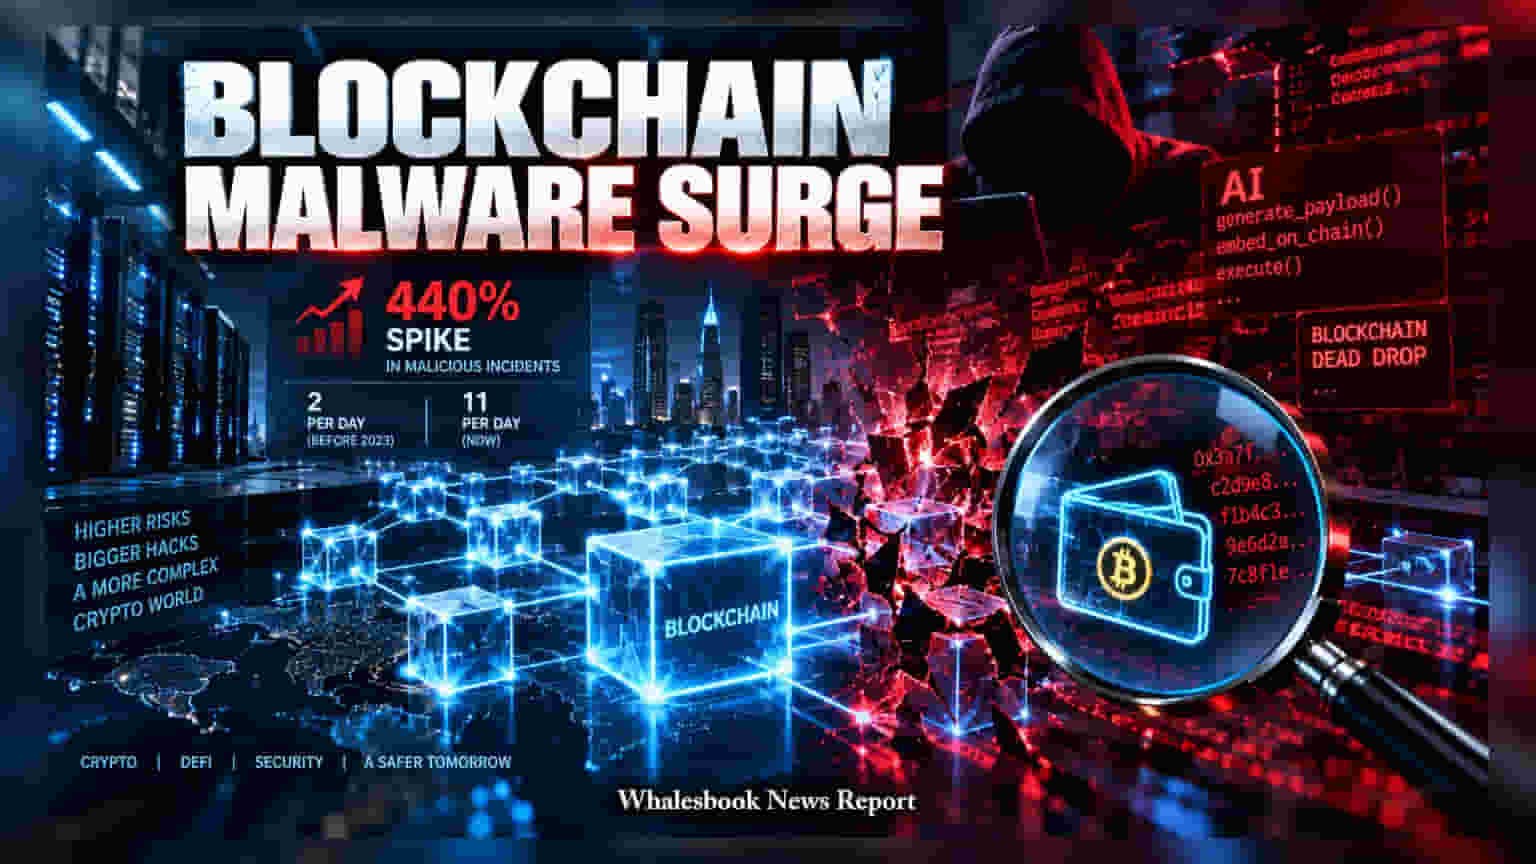
ब्लॉकचेन-आधारित मैलवेयर हमलों में पिछले एक साल में **440%** की भारी बढ़ोतरी हुई है। इसका मुख्य कारण ओपन-सोर्स AI टूल्स हैं, जिनका उपयोग हैकर्स इम्यूटेबल लेजर्स में अपना मैलिशियस कोड छिपाने के लिए कर रहे हैं, जो DeFi और क्रिप्टो एक्सचेंज के लिए बड़ा खतरा है।
हैकिंग का नया तरीका: 'ब्लॉकचेन डेड ड्रॉप'
Chainalysis की हालिया रिपोर्ट के अनुसार, ब्लॉकचेन इन्फ्रास्ट्रक्चर को निशाना बनाने वाले साइबर हमलों में 440% की रिकॉर्ड वृद्धि देखी गई है। हैकर्स अब ओपन-सोर्स आर्टिफिशियल इंटेलिजेंस मॉडल का उपयोग करके कमांड-एंड-कंट्रोल इंस्ट्रक्शन्स को सीधे ब्लॉकचेन लेजर्स में एम्बेड कर रहे हैं। इस तकनीक को एक्सपर्ट्स 'ब्लॉकचेन डेड ड्रॉप' कह रहे हैं।
सुरक्षा एजेंसियां क्यों बेबस हैं?
पारंपरिक मैलवेयर सेंट्रलाइज्ड सर्वर्स पर निर्भर होते हैं, लेकिन ये नए खतरे मैलिशियस सर्वर लोकेशन्स को सीधे ऑन-चेन ट्रांजेक्शन और स्मार्ट कॉन्ट्रैक्ट्स में एनकोड कर देते हैं। चूंकि ब्लॉकचेन डेटा इम्यूटेबल (अपरिवर्तनीय) होता है, इसलिए इन इंस्ट्रक्शन्स को हटाना लगभग नामुमकिन हो जाता है। 2023 के मध्य में AI के व्यापक होने से पहले ये घटनाएं प्रतिदिन 2 होती थीं, जो अब बढ़कर 11 हो गई हैं।
राज्य-प्रायोजित हैकर्स और क्रिप्टो का गठजोड़
विशेष रूप से उत्तर कोरिया और ईरान से जुड़े हैकिंग ग्रुप्स इन तरीकों का सबसे ज्यादा इस्तेमाल कर रहे हैं। ये ग्रुप्स क्लाउड सर्विस प्रोवाइडर्स की कड़ी मॉनिटरिंग से बचने के लिए ब्लॉकचेन की विकेंद्रीकृत (decentralized) प्रकृति का फायदा उठा रहे हैं। TRM Labs के आंकड़ों के अनुसार, इस साल की पहली छमाही में क्रिप्टो-रिलेटेड हैक्स में 150% की बढ़ोतरी हुई है। हालांकि ब्लॉकचेन की पारदर्शिता जांचकर्ताओं को हमलों को ट्रैक करने में मदद करती है, लेकिन बिना सेफ्टी गार्डरल्स वाले ओपन-सोर्स AI मॉडल के कारण हैकर्स को एक बड़ा एडवांटेज मिल रहा है।