

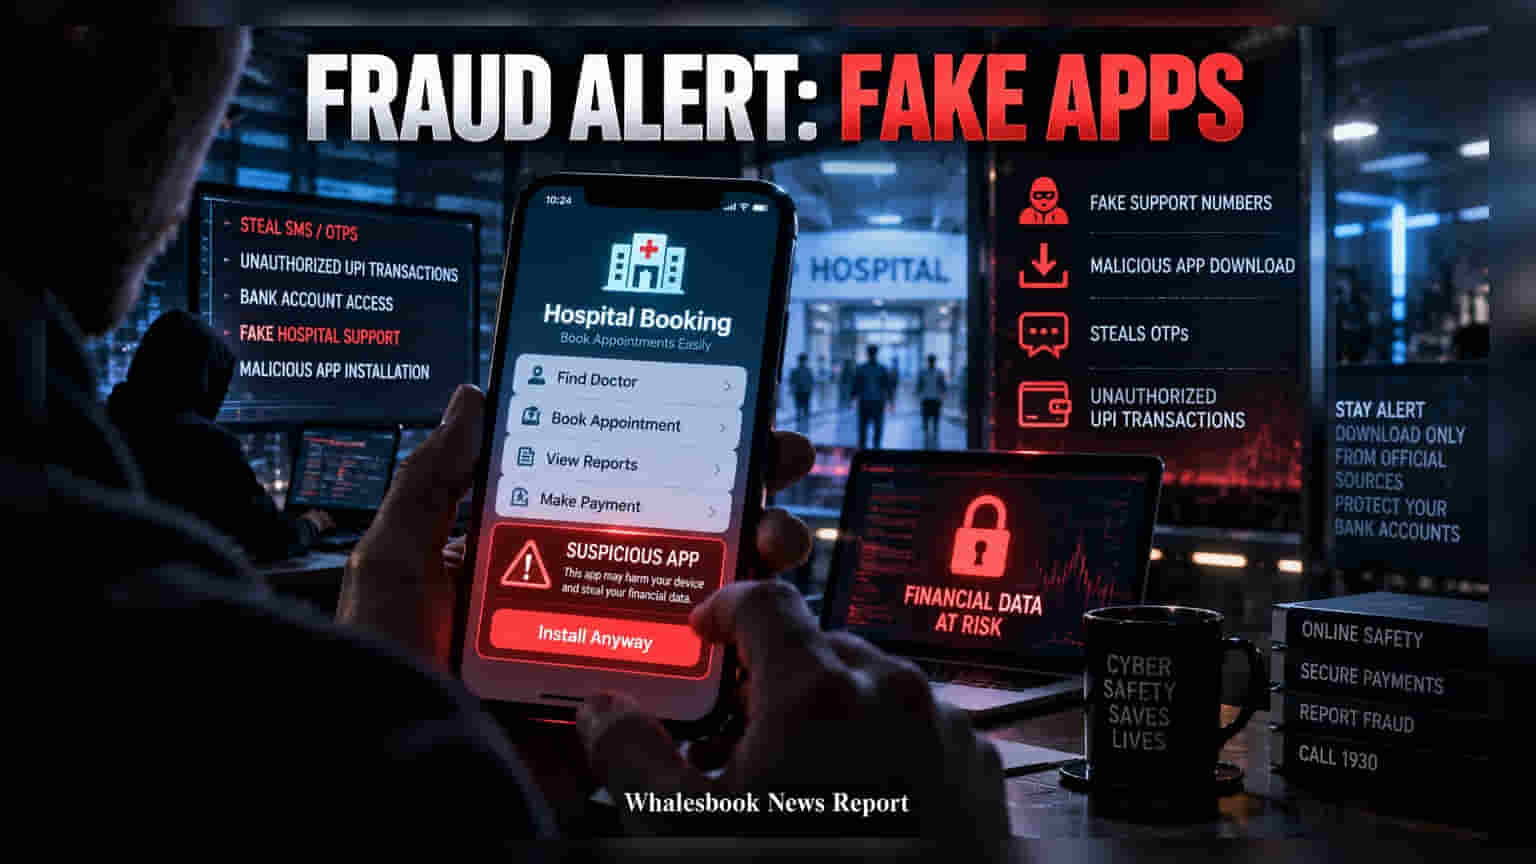
Kerala Police ने एक जरूरी एडवाइजरी जारी की है। जालसाज फर्जी हॉस्पिटल बुकिंग ऐप्स के जरिए लोगों को फंसा रहे हैं और मोबाइल का कंट्रोल लेकर उनके UPI अकाउंट से पैसे उड़ा रहे हैं।
कैसे काम कर रहा है ये स्कैम?
धोखेबाज गूगल सर्च में छेड़छाड़ कर हॉस्पिटल के फर्जी कस्टमर केयर नंबर डाल देते हैं। जब कोई यूजर इन नंबरों पर कॉल करता है, तो खुद को अस्पताल का कर्मचारी बताने वाले जालसाज उसे एक फाइल डाउनलोड करने को कहते हैं। यह फाइल अक्सर व्हाट्सएप के जरिए भेजी जाती है और इसे अपॉइंटमेंट बुकिंग के लिए जरूरी बताया जाता है।
क्यों खतरनाक है यह मालवेयर?
इस फाइल को इंस्टॉल करते ही फोन का पूरा कंट्रोल जालसाजों के पास चला जाता है। यह मालवेयर आपके आने वाले SMS और OTP को पढ़ सकता है। इसका सबसे बड़ा खतरा UPI Lite और छोटे ट्रांजैक्शन्स पर है, जो अक्सर बिना किसी बड़े अलर्ट या 2-फैक्टर ऑथेंटिकेशन के हो जाते हैं। अपराधी धीरे-धीरे खाते से पैसे निकालते रहते हैं और पीड़ित को इसका पता तब चलता है जब उसके खाते में बड़ी रकम कम हो जाती है।
खुद को कैसे बचाएं?
- आधिकारिक स्रोत: ऐप्स केवल Google Play Store से ही डाउनलोड करें। व्हाट्सएप या किसी अनजान लिंक से आई फाइलों पर बिल्कुल भरोसा न करें।
- अनुमतियां (Permissions): किसी भी ऐप को SMS, नोटिफिकेशन या कॉन्टैक्ट लिस्ट की अनावश्यक एक्सेस न दें।
- क्या करें अगर धोखा हो जाए: अगर गलती से कोई ऐप इंस्टॉल हो गया है, तो तुरंत फोन का इंटरनेट बंद कर दें। अपने बैंक को सूचित कर खाता फ्रीज करवाएं और 1930 नंबर डायल करके नेशनल साइबरक्राइम पोर्टल पर शिकायत दर्ज करें।