

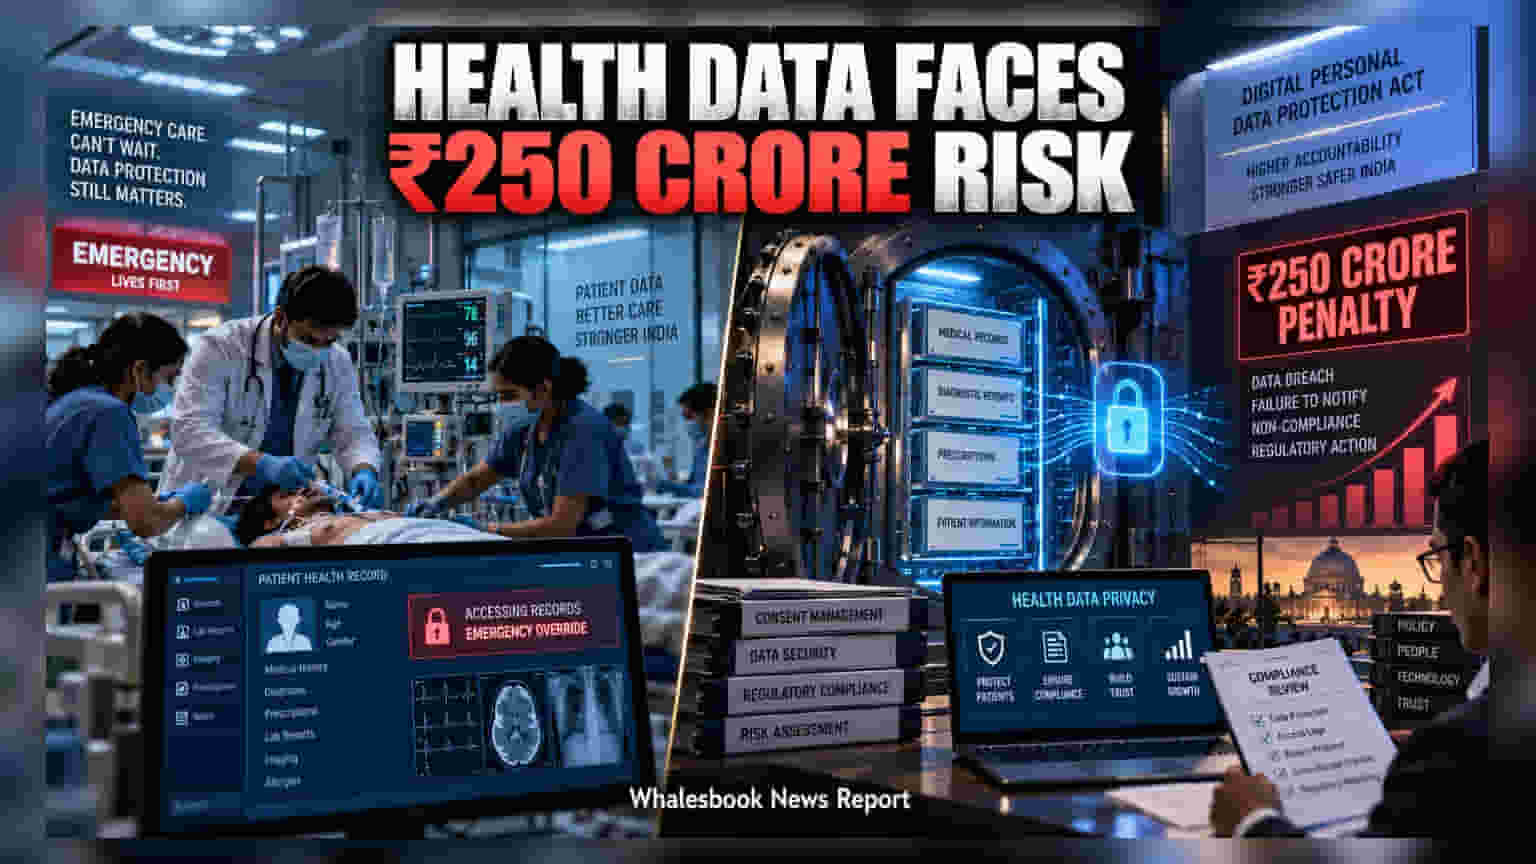
भारत का नया डिजिटल पर्सनल डेटा प्रोटेक्शन (DPDP) एक्ट अब अस्पतालों और डायग्नोस्टिक लैब्स के काम करने के तरीके को पूरी तरह बदल रहा है। नियमों के उल्लंघन पर अब **₹250 करोड़** तक के भारी जुर्माने का प्रावधान है, जिससे निपटने के लिए अब अस्पतालों को डेटा स्टोरेज और कंसेंट मैनेजमेंट में बड़े बदलाव करने होंगे।
डेटा सुरक्षा में जवाबदेही और नया नियम
DPDP एक्ट के लागू होने से भारत के हेल्थकेयर सेक्टर में कंप्लायंस का नया स्टैंडर्ड सेट हो गया है। अस्पतालों और क्लीनिक्स के लिए अब मरीजों के डेटा की सुरक्षा पहले से कहीं ज्यादा महत्वपूर्ण हो गई है। अगर डेटा लीक होता है या सुरक्षा मानकों में चूक पाई जाती है, तो कंपनियों को ₹250 करोड़ तक का बड़ा जुर्माना भरना पड़ सकता है।
इमरजेंसी एक्सेस और 'ब्रेक-ग्लास' प्रोटोकॉल
अस्पतालों के सामने सबसे बड़ी चुनौती इमरजेंसी के दौरान डेटा एक्सेस करना है। बेहोश मरीज के इलाज के लिए अस्पताल बिना पूर्व सहमति के डेटा देख तो सकते हैं, जिसे 'ब्रेक-ग्लास' परिदृश्य कहा गया है, लेकिन इसके बाद उन्हें मरीजों या उनके परिजनों को सूचित करना अनिवार्य होगा। इसके लिए अस्पतालों को एक मजबूत इंटरनल ट्रैकिंग सिस्टम बनाना होगा ताकि हर डेटा एक्सेस का रिकॉर्ड रखा जा सके।
मेडिकल टूरिज्म और ग्लोबल चुनौतियां
भारत का मेडिकल टूरिज्म सेक्टर, जिसके 2030 तक $16.21 बिलियन तक पहुंचने का अनुमान है, इस कानून से सीधे प्रभावित होगा। डेटा का इंटरनेशनल ट्रांसफर अब कड़ी निगरानी में है। हालांकि अभी किसी देश को प्रतिबंधित नहीं किया गया है, लेकिन डेटा फ्लो को ट्रैक करना अब एक अनिवार्य बिजनेस आवश्यकता बन गई है।
निवेशकों के लिए चेतावनी
निवेशकों को अब उन कंपनियों पर नजर रखनी चाहिए जो डेटा सिक्योरिटी इंफ्रास्ट्रक्चर और कानूनी टीम पर खर्च बढ़ा रही हैं। बच्चों के डेटा को संभालना और अधिक जटिल हो गया है, जिसके लिए अभिभावकों की सहमति जरूरी है। भविष्य में इन कंपनियों के मार्जिन पर कंप्लायंस लागत का असर पड़ सकता है, जिस पर डेटा प्रोटेक्शन बोर्ड ऑफ इंडिया कड़ी नजर रखेगा।