

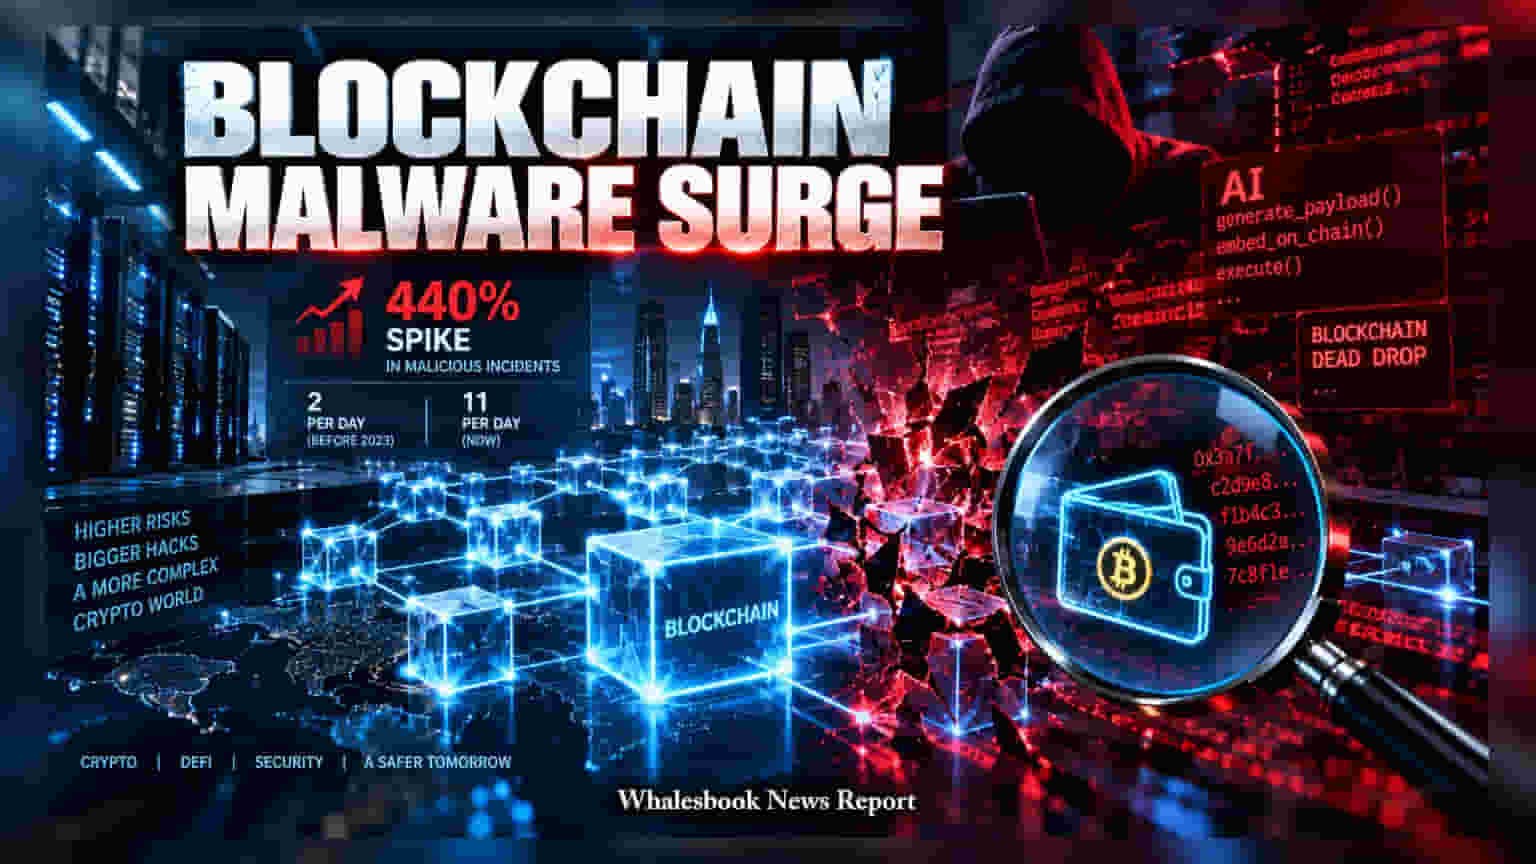
બ્લોકચેન આધારિત માલવેર એટેકમાં છેલ્લા એક વર્ષમાં **440%** નો મોટો ઉછાળો જોવા મળ્યો છે. ઓપન-સોર્સ AI ટૂલ્સનો ઉપયોગ કરીને હેકર્સ હવે બ્લોકચેન લેજરમાં ખતરનાક કોડ છુપાવી રહ્યા છે, જે DeFi અને ક્રિપ્ટો એક્સચેન્જો માટે મોટું જોખમ બની ગયું છે.
સાયબર ક્રાઈમનું નવું સ્વરૂપ
Chainalysis ના લેટેસ્ટ રિપોર્ટ મુજબ, બ્લોકચેન ઈન્ફ્રાસ્ટ્રક્ચર પરના સાયબર હુમલાઓમાં ચિંતાજનક રીતે 440% નો વધારો નોંધાયો છે. આ આક્રમણકારીઓ હવે અનરેસ્ટ્રિક્ટેડ ઓપન-સોર્સ AI મોડલ્સનો ઉપયોગ કરીને સીધા બ્લોકચેન લેજરમાં કમાન્ડ-એન્ડ-કંટ્રોલ સૂચનાઓ એમ્બેડ કરી રહ્યા છે, જેને સાયબર સુરક્ષા નિષ્ણાતો 'બ્લોકચેન ડેડ ડ્રોપ' (Blockchain Dead Drop) તરીકે ઓળખાવે છે.
આ હુમલાઓ શા માટે ખતરનાક છે?
સામાન્ય માલવેર સેન્ટ્રલાઇઝ્ડ સર્વર્સ પર આધાર રાખે છે, પરંતુ આ નવા પ્રકારના જોખમો સીધા સ્માર્ટ કોન્ટ્રાક્ટ્સ અને ટ્રાન્ઝેક્શનમાં એન્કોડ થાય છે. બ્લોકચેન ડેટા કાયમી (Immutable) હોવાથી, એકવાર આ કોડ નેટવર્કમાં ઘૂસી જાય પછી તેને હટાવવો લગભગ અશક્ય છે. ૨૦૨૩ ના મધ્ય પહેલા દરરોજ સરેરાશ 2 કેસ નોંધાતા હતા, જે વધીને હવે રોજિંદા 11 કેસ પર પહોંચી ગયા છે.
કોણ છે આની પાછળ?
રિપોર્ટ્સમાં ઉત્તર કોરિયા અને ઈરાન સાથે જોડાયેલા સ્ટેટ-સ્પોન્સર્ડ હેકિંગ ગ્રુપ્સનું નામ મુખ્યત્વે સામે આવી રહ્યું છે. આ હેકર્સ સેન્ટ્રલાઇઝ્ડ ક્લાઉડ પ્રોવાઈડર્સના કડક સુરક્ષા મોનિટરિંગને ટાળવા માટે બ્લોકચેનનું અજ્ઞાત (Decentralized) સ્વરૂપ પસંદ કરે છે.
રોકાણકારો માટે શું છે સંકેત?
TRM Labs મુજબ, વર્ષના પ્રથમ છ મહિનામાં જ ક્રિપ્ટો સંબંધિત હેકિંગમાં 150% નો વધારો થયો છે. DeFi પ્લેટફોર્મ્સ અને એક્સચેન્જો પર હવે સિક્યોરિટી ઓડિટ અને કમ્પ્લાયન્સનો ખર્ચ વધવાની શક્યતા છે. જોકે બ્લોકચેનની પારદર્શિતાને કારણે તપાસકર્તાઓ માટે હુમલાખોરોના નેટવર્કને ટ્રેક કરવાનું થોડું સરળ બન્યું છે, પરંતુ ઓપન-સોર્સ AI ના અનિયંત્રિત ઉપયોગ સામે સુરક્ષા વ્યવસ્થાને વધુ સજ્જ કરવી પડશે.